Mesh Intelligence
Ein System erkennt den Angriff.
Alle sind geschützt.
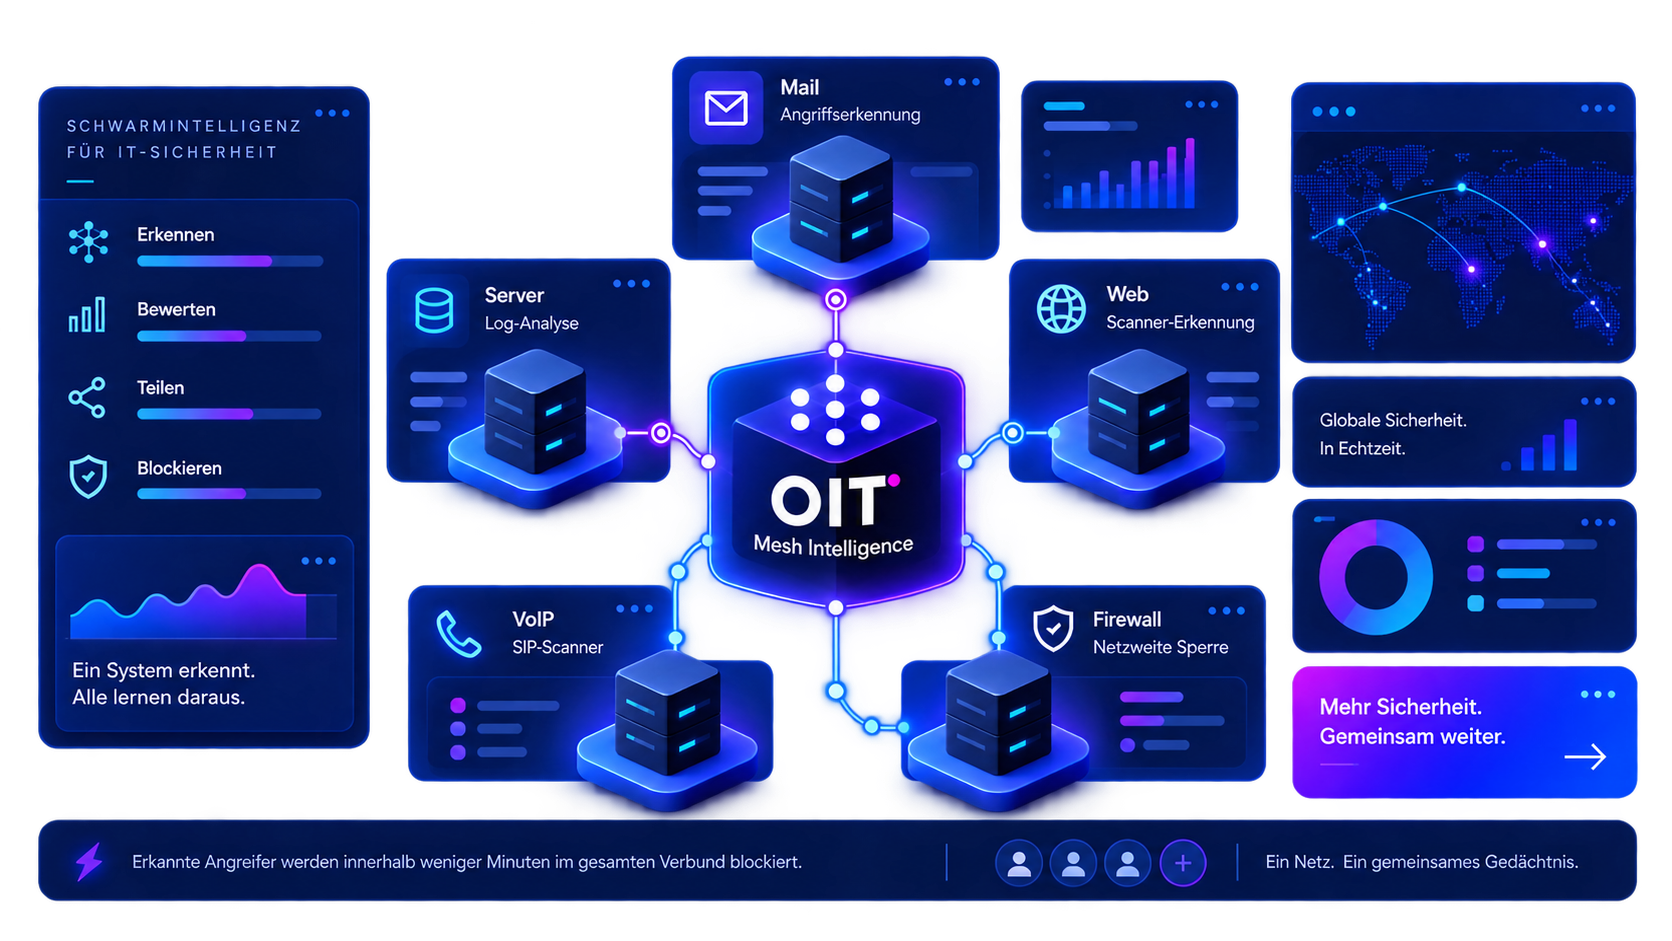
Mesh Intelligence funktioniert nach dem Prinzip der Schwarmintelligenz: Viele Systeme beobachten unabhängig voneinander und teilen ihre Erkenntnisse mit dem Verbund. Was eines erkennt, schützt innerhalb weniger Minuten alle. So entsteht aus einzelnen Schutzmechanismen ein gemeinsames Sicherheitsgedächtnis – ein lernendes Sicherheitsnetz.
Herausforderung
Jedes System kämpft für sich.
Server, Mail-Gateways, Telefonie und Webdienste erkennen Angriffe – doch das gewonnene Wissen bleibt normalerweise auf dem jeweiligen System.
Lösung
Ein Angriff. Eine gemeinsame Reaktion.
Mesh Intelligence bewertet erkannte Angreifer systemübergreifend und verteilt die Information automatisch im gesamten Verbund.
Gemeinsam erkennen. Gemeinsam schützen.
Vorteile
Was einer erkennt, schützt alle.
Bekannte Angreifer können innerhalb weniger Minuten auf allen beteiligten Systemen und bereits an der Perimeter-Firewall blockiert werden.
OIT erkennt und analysiert Angriffe weltweit in Echtzeit. Erkennt ein System eine Bedrohung, trägt diese Erkenntnis zum Schutz des gesamten Netzwerks bei.
36 Serverstandorte. Ein Sicherheitsnetz.
LIVE AUS DER OIT INFRASTRUKTUR
So funktioniert Mesh Intelligence
Von der Erkennung zur netzweiten Sperre.
Erkennen
Angriffsversuche aus SSH, Mail, VoIP und Web sowie Köder-Ports und Reputationsdienste werden erfasst.
Bewerten
Auffällige Adressen werden über alle beteiligten Systeme hinweg bewertet. Wiederkehrende Angreifer werden entsprechend stärker gewichtet.
Teilen
Die gewonnenen Erkenntnisse stehen automatisch dem gesamten Verbund zur Verfügung.
Blockieren
Host-Firewalls und Perimeter-Firewall blockieren bekannte Angreifer – bevor sie den nächsten Dienst erreichen.
Schutz in Minuten.
1–2 Min.
Bis zur netzweiten Sperre
Multiple Quellen
SSH · Mail · VoIP · Web · Köder-Ports · Reputation, u.a.
2 Ebenen
Host-Firewalls + Perimeter-Firewall
1 Sicherheitsnetz
Für alle verbundenen Systeme
Schwarmintelligenz für IT-Sicherheit.
Einer erkennt. Alle wissen Bescheid. Alle reagieren.
Netzwerk-Effekt
Jedes System profitiert von den Erkenntnissen aller anderen.
Automatische Reaktion
Neue Sperren werden innerhalb weniger Minuten netzweit wirksam.
Volle Kontrolle
Whitelists, Schwellenwerte und Sperrdauer bleiben individuell steuerbar.
 German
 English