NIS-2 Sicherheit
EU-Richtlinie für Netz- und Informationssicherheit
Von der Pflicht zur funktionierenden IT-Sicherheit.
NIS-2 verpflichtet betroffene Unternehmen, Cyberrisiken aktiv zu managen und geeignete Schutzmaßnahmen umzusetzen. OIT unterstützt von der Analyse bis zum sicheren Betrieb.
Herausforderung
Neue Pflichten. Höhere Anforderungen. Mehr Verantwortung.
- Neue gesetzliche Anforderungen
- Cyberrisiken und Bedrohungen
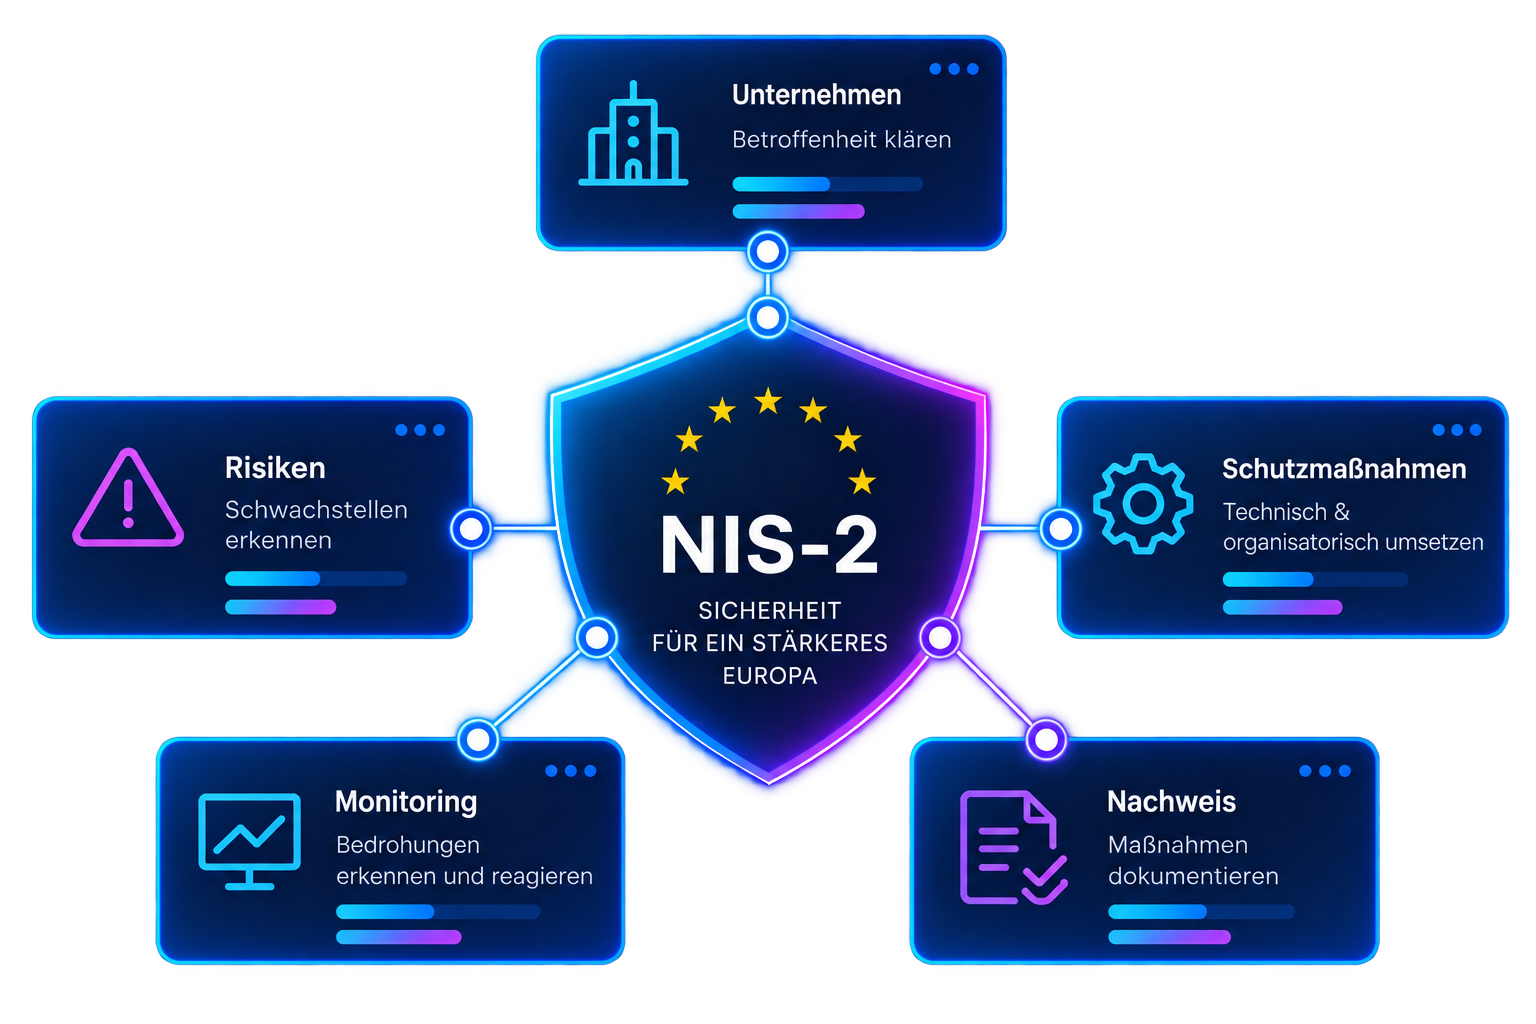
- Technische und organisatorische Maßnahmen
- Meldepflichten und Reaktionszeiten
- Nachweis und Dokumentation
Lösung
Von der Analyse zur wirksamen Umsetzung.
- Betroffenheitsanalyse & GAP-Assessment
- Technische Sicherheitsmaßnahmen
- Organisatorische Umsetzung
- Monitoring & Incident Response
- Dokumentation und Nachweise
Vorteile
Sicherheit. Klarheit. Kontrolle.
- Anforderungen strukturiert erfüllen
- Sicherheitsrisiken reduzieren
- Betrieb im Ernstfall absichern
- Klare Verantwortlichkeiten und Abläufe
- Sicherheit kontinuierlich weiterentwickeln
NIS-2 auf einen Blick
Was NIS-2 verlangt. Und was jetzt zu tun ist.
NIS-2 verpflichtet Unternehmen zu höheren Anforderungen an Cybersicherheit, Risikomanagement und Incident Response. OIT unterstützt dabei – pragmatisch, technisch und mit Erfahrung.
Verstehen
NIS-2 bringt neue, verbindliche Anforderungen an Sicherheit, Risikomanagement und Meldepflichten.
Prüfen
Wir klären die Betroffenheit und analysieren den aktuellen Sicherheitsstand Ihres Unternehmens.
Umsetzen
Wir unterstützen bei der Einführung technischer und organisatorischer Maßnahmen – passgenau und praxisnah.
Betreiben
Sicherheit ist ein kontinuierlicher Prozess. Monitoring, Reaktion und Weiterentwicklung gehören zum laufenden Betrieb.
OIT Produkte. Integrierte Sicherheit.
Produkte/ Mesh Intelligence
OIT erkennt und analysiert Angriffe weltweit in Echtzeit. Erkennt ein System eine Bedrohung, trägt diese Erkenntnis zum Schutz des gesamten Netzwerks bei.
36 Serverstandorte. Ein Sicherheitsnetz.
LIVE AUS DER OIT INFRASTRUKTUR
 German
 English