Kritische Sicherheitslücke in Linux gefährdet ganze Server-Infrastrukturen
Eine neu entdeckte Sicherheitslücke im Linux-Kernel ermöglicht Angreifern unter bestimmten Voraussetzungen den Zugriff auf fremde virtuelle Maschinen. Das Hamburger IT-Unternehmen OIT warnt vor weitreichenden Folgen und fordert schnelle Sicherheitsupdates.
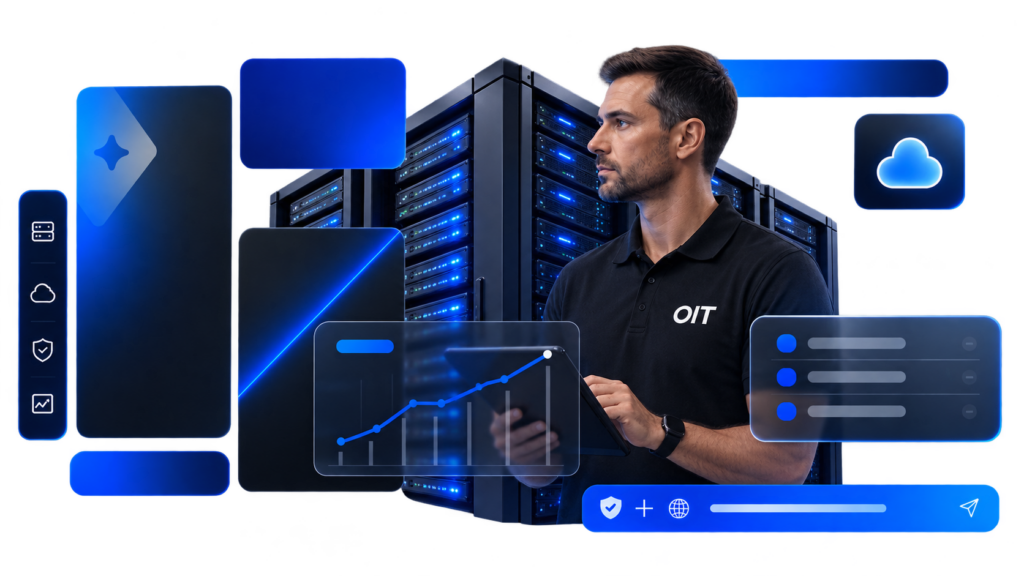
Hamburg, 21. Oktober 2026. Wie das IT-Fachmagazin heise online am 19. Oktober berichtet, gefährdet eine Sicherheitslücke namens „PwnEscape“ (CVE-2026-99999) zahlreiche Linux-Server, die mit der weitverbreiteten Virtualisierungstechnologie KVM arbeiten. Die Schwachstelle wird mit einem kritischen Schweregrad von 9,3 von 10 Punkten bewertet. Besonders problematisch: Angreifer können unter bestimmten Voraussetzungen die Sicherheitsgrenzen zwischen virtuellen Maschinen überwinden und auf das zugrunde liegende Host-System zugreifen.
„Das ist eine richtig offene Flanke. Eine Sicherheitslücke dieser Tragweite haben wir in diesem Bereich lange nicht gesehen“, erklärt Tim Stephan Schulze, Geschäftsführer des Hamburger IT-Unternehmens OIT.One.
Von einer virtuellen Maschine zur gesamten Infrastruktur
Die Gefahr liegt in der möglichen Ausbreitung eines Angriffs. Gelingt es Angreifern, eine virtuelle Maschine zu kompromittieren und anschließend die Schwachstelle auszunutzen, könnten auch andere virtuelle Systeme auf demselben Server gefährdet sein.
„Im schlimmsten Fall bleibt ein Angriff nicht auf ein einzelnes System beschränkt. Wer Zugriff auf die darunterliegende Infrastruktur erhält, kann unter Umständen auch weitere virtuelle Maschinen kompromittieren“, erläutert Schulze.
Besonders betroffen sind Betreiber von Cloud-Infrastrukturen, Rechenzentren und Unternehmen, die eigene Virtualisierungsserver einsetzen.
Sicherheitsupdates sind jetzt entscheidend
Für Schulze ist die wichtigste Maßnahme eindeutig: „Die Systeme müssen schnellstmöglich aktualisiert werden. Zusätzliche Sicherheitstechnologien können helfen, Angriffe zu erkennen und einzudämmen. Sie ersetzen aber nicht das Schließen der eigentlichen Sicherheitslücke.“
Auch die von OIT.One entwickelte Mesh Intelligence kann als ergänzende Schutzebene dienen, um verdächtige Aktivitäten zu erkennen und Angriffe einzudämmen. Einen vollständigen Schutz vor dieser konkreten Schwachstelle bietet sie jedoch nicht.
Brisant ist zudem, dass die Sicherheitsforscher nach Angaben von heise online mithilfe künstlicher Intelligenz innerhalb von nur drei Tagen auf die Schwachstelle gestoßen sind. Die Kosten für den KI-Einsatz lagen demnach bei weniger als 700 US-Dollar.
Für OIT.One verdeutlicht der Vorfall, wie schnell kritische Schwachstellen inzwischen entdeckt werden können und wie wichtig es für Unternehmen ist, ihre IT-Infrastruktur kontinuierlich zu überwachen und verfügbare Sicherheitsupdates zeitnah einzuspielen.
heise online
PwnEscape: Kritische Lücke in Linux-Kernel erlaubt VM-Ausbruch
19. Oktober 2026.
Alle Artikel
Nutzen entsteht erst, wenn künstliche Intelligenz auf Unternehmenswissen zugreifen und Geschäftsprozesse kann.
Mehr als 8.500 Verwaltungssysteme europäischer Energieanlagen sind öffentlich im Internet erreichbar. Tim Stephan Schulze kommentiert den Bericht von heise online vom 9. Oktober 2026.

Firewalls allein reichen nicht: IT-Unternehmer Tim Schulze und Datenschutzexperte Sven Bartsch erklären, worauf es bei wirksamer IT-Sicherheit im Mittelstand wirklich ankommt.

Tim Stephan Schulze kommentiert den Bericht von heise online vom 9. Oktober 2026.

Veraltete Steuerungssysteme, offene Fernwartungszugänge und unzureichend geschützte Netzwerke können die Sicherheit von Photovoltaikanlagen gefährden.
Eine neu entdeckte Sicherheitslücke im Linux-Kernel ermöglicht Angreifern unter bestimmten Voraussetzungen den Zugriff auf fremde virtuelle Maschinen. Das Hamburger IT-Unternehmen OIT warnt vor weitreichenden Folgen und fordert schnelle Sicherheitsupdates.
 German
 English